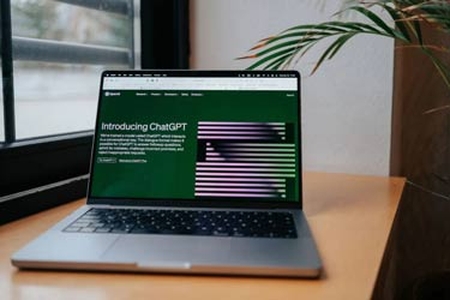
اگر برای دسترسی به ChatGPT معمولاً عبارت «ChatGPT» را در گوگل جستوجو میکنید و نخستین نتیجه را باز میکنید، یک کمپین جدید نشان میدهد که حتی این روش نیز میتواند خطرناک باشد. مهاجمان با سوءاستفاده از یک GPT سفارشی در دامنه واقعی ChatGPT، کاربران را فریب میدهند تا در نهایت یک دستور مخرب را روی رایانه ویندوزی خود اجرا کنند.
مهاجمان یک GPT سفارشی با نام «Plus 5.6» ساختهاند؛ نامی که بهگونهای انتخاب شده تا در نگاه اول شبیه یکی از نسخههای رسمی سرویس OpenAI به نظر برسد. سپس با استفاده از تبلیغات پولی گوگل تلاش کردهاند این GPT جعلی را هنگام جستوجوی عبارت ChatGPT در بالای نتایج نمایش دهند.
نکتهای که این حمله را خطرناکتر میکند، استفاده از دامنه واقعی ChatGPT است. از آنجا که GPTهای سفارشی روی دامنه chatgpt.com قرار دارند، کاربر ممکن است تصور کند با یک سرویس رسمی و معتبر روبهرو است و نشانه آشکاری از جعلی بودن آن مشاهده نکند.
اما پس از ورود به مدل جعلی، مهاجمان مرحله بعدی حمله را آغاز میکنند. این GPT به کاربر اعلام میکند که سرویس اصلی با محدودیت دسترسی مواجه شده و او را به یک «دامنه پشتیبان» هدایت میکند.
در سایت دوم نیز ظاهری شبیه سرویسهای معتبر ایجاد شده است. این صفحه از سرویسهای گوگل استفاده میکند و یک CAPTCHA شبیه نمونههای Cloudflare نمایش میدهد. سپس از کاربر میخواهد برای اثبات اینکه انسان است، یک دستور را کپی کرده و در محیط ویندوز اجرا کند.
این روش بخشی از حملاتی است که با عنوان ClickFix شناخته میشوند. در این شیوه، مهاجم به جای اینکه مستقیماً بدافزار را روی رایانه قربانی نصب کند، او را متقاعد میکند خودش یک فرمان مخرب را اجرا کند. به این ترتیب، هشدارهای امنیتی معمول نیز ممکن است کمتر جلب توجه کنند، زیرا اقدام اصلی با دخالت خود کاربر انجام شده است.

بر اساس بررسی محققان، اجرای دستور ارائهشده در این کمپین میتواند تروجان دسترسی از راه دوری با نام «@input» را روی سیستم نصب کند. چنین بدافزاری میتواند به مهاجمان امکان کنترل یا نظارت بر بخشهایی از رایانه قربانی را بدهد.
از جمله قابلیتهای منتسب به این تروجان میتوان به مشاهده صفحه نمایش، دسترسی به دوربین و میکروفون، بررسی فایلهای ذخیرهشده و نصب بدافزارهای دیگر اشاره کرد. در نتیجه، اجرای یک دستور به ظاهر ساده میتواند پیامدهایی بسیار فراتر از یک دانلود معمولی داشته باشد.
محققان شرکت امنیت سایبری Huntress پس از شناسایی دستکم ۴۰ حادثه مرتبط با این کمپین، موضوع را در ۲۸ سپتامبر گزارش کردند. طبق گزارش این شرکت، OpenAI تا ۲۵ سپتامبر GPT جعلی اولیه را حذف کرده بود، اما تنها دو روز بعد نمونهای تقریباً مشابه دوباره ظاهر شد.
در بررسی جداگانهای که توسط Island انجام شده، نسخهای قدیمیتر و گستردهتر از این کمپین نیز شناسایی شده است که از اواخر ماه مه تا آگوست ادامه داشته و شامل صدها تبلیغ پولی و دهها صفحه مشابه ChatGPT بوده است.
این اتفاق نشان میدهد که صرف مشاهده یک دامنه معتبر یا ظاهر رسمی یک صفحه، برای اعتماد کردن به دستورهای نمایشدادهشده در آن کافی نیست. مهاجمان میتوانند از سرویسها و زیرساختهای قانونی برای ایجاد زنجیرهای از صفحات استفاده کنند که در نهایت کاربر را به محتوای مخرب میرساند.
از سوی دیگر، OpenAI اعلام کرده است که قصد دارد GPTهای سفارشی را تا ماه دسامبر کنار بگذارد؛ تغییری که میتواند یکی از مسیرهای مورد استفاده در این کمپین را محدود کند.
با این حال، مهمترین نکته برای کاربران ساده است: هیچ CAPTCHA یا فرایند معتبر تأیید هویت نباید از شما بخواهد یک فرمان ناشناس را در Command Prompt یا Terminal ویندوز وارد کنید. اگر صفحهای برای دسترسی به ChatGPT چنین درخواستی مطرح کرد، اجرای دستور میتواند سیستم را در معرض آلودگی قرار دهد.


شمـا اولیـن نفـر هستـید کـه نظـر خـود را ثبـت مـی کنیـد.
🗩ثبـت نظر: