بیش از ۲ میلیون دستگاه اندرویدی قربانی یک باتنت بزرگ شدند
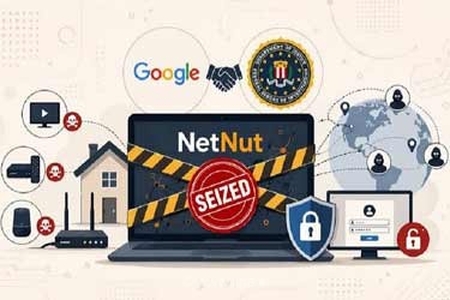
گوگل و افبیآی در عملیاتی مشترک، باتنت NetNut را که بیش از ۲ میلیون دستگاه هوشمند را به ابزار حملات سایبری تبدیل کرده بود، از کار انداختند و صدها دامنه مرتبط با آن را توقیف کردند.
افبیآی (FBI) و گوگل در یک عملیات مشترک موفق شدند یکی از بزرگترین شبکههای باتنت جهان را که بیش از ۲ میلیون دستگاه هوشمند را به ابزار جرائم سایبری تبدیل کرده بود، از کار بیندازند.
به گزارش
ایتنا به نقل از
Techspot،این شبکه که با نام NetNut شناخته میشود و پژوهشگران امنیتی آن را با عنوان Popa Botnet نیز ردیابی میکنند، تلویزیونهای هوشمند اندرویدی، دستگاههای پخش محتوا (Streaming Box) و برخی اپلیکیشنهای غیررسمی را به پروکسیهایی برای مجرمان سایبری تبدیل کرده بود.
بر اساس اعلام Google Threat Intelligence Group، این باتنت از یک کیت توسعه نرمافزار (SDK) آلوده استفاده میکرد که در برخی دستگاههای ارزانقیمت مبتنی بر اندروید و اپلیکیشنهایی مانند SmartTube تعبیه شده بود. پس از اتصال این دستگاهها به اینترنت، بدون اطلاع شفاف کاربران، از آنها بهعنوان گرههای خروجی پروکسی استفاده میشد. این روش به مهاجمان اجازه میداد حملات خود را از طریق آدرسهای IP خانگی انجام دهند و شناسایی یا مسدودسازی فعالیتهای مخرب را دشوارتر کنند.
گوگل اعلام کرده است که تنها در یک هفته از ژوئن ۲۰۲۶، دستکم ۳۱۶ گروه تهدید از زیرساخت NetNut برای انجام حملاتی مانند Password Spraying، Credential Stuffing، کلاهبرداری تبلیغاتی و جمعآوری غیرمجاز اطلاعات استفاده کردهاند.

برخلاف بسیاری از باتنتهای زیرزمینی، تحقیقات نشان میدهد NetNut با یک شرکت تجاری نیز ارتباط داشته است. بر اساس گزارش برایان کربس، این شبکه به شرکت اسرائیلی Alarum Technologies Ltd. مرتبط است؛ شرکتی که سهام آن در بورس نزدک معامله میشود. هرچند Alarum تأکید کرده خدماتش بر پایه اشتراکگذاری داوطلبانه پهنای باند ارائه میشود، اما بررسیهای مستقل نشان داده کاربران در بسیاری از موارد از استفاده از دستگاههایشان بهعنوان بخشی از شبکه پروکسی آگاهی یا رضایت کافی نداشتهاند.
در جریان این عملیات، مقامهای آمریکایی صدها دامنه مرتبط با NetNut را توقیف کردند، گوگل نیز حسابهای مورد استفاده برای کنترل باتنت را غیرفعال کرد، قابلیت Play Protect را برای شناسایی برنامههای آلوده بهروزرسانی و اپلیکیشنهای دارای SDK مخرب را از دسترس خارج کرد. به گفته گوگل، این اقدامات باعث شده میلیونها دستگاه از شبکه پروکسی خارج شوند و زیرساخت NetNut بهشدت تضعیف شود؛ اقدامی که بخشی از تلاش گستردهتر برای مقابله با زیرساختهای مورد استفاده در جرائم سایبری محسوب میشود.
📡منبـع خبـر:
www.itna.ir
ایتنا
🏹لـینـک کـوتـاه:
halohava.top/68sIRo







شمـا اولیـن نفـر هستـید کـه نظـر خـود را ثبـت مـی کنیـد.
🗩ثبـت نظر: