
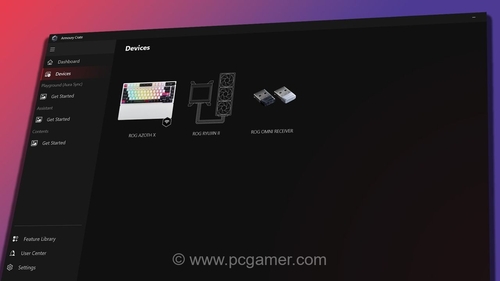
نرمافزار «Armoury Crate» شرکت ایسوس بار دیگر با چالشهای امنیتی مواجه شده است. اگرچه این ابزار در ظاهر مدرن به نظر میرسد، اما گزارشهای جدید نشان میدهد که کاربران باید برای حفظ امنیت سیستم خود، اقدامات لازم را انجام دهند. طبق اعلام رسمی هیئت مشاوره امنیتی ایسوس، آسیبپذیری جدیدی شناسایی شده که نیازمند بهروزرسانی فوری نرمافزارهای Armoury Crate، Asus GPU Tweak III و GPU Tweak II است تا «حفاظت بهینه» برای کاربران تضمین شود.
این نقص امنیتی که با شناسه CVE-2026-8917 ثبت شده، امتیاز 8.4 از 10 را دریافت کرده و در دسته آسیبپذیریهای با «شدت بالا» (High Severity) طبقهبندی میشود. این امتیاز دقیقاً مشابه رتبهای است که برای مشکل امنیتی سال گذشته این نرمافزار ثبت شده بود.
در گزارش فنی این آسیبپذیری آمده است: «یک نقص IOCTL به مهاجم محلی اجازه میدهد تا مقادیر خاصی را در یک آدرس حافظه دلخواه بنویسد که این امر میتواند منجر به افزایش سطح دسترسی (Privilege Escalation) شود.»

با توجه به ماهیت این حفره امنیتی، توصیه میشود کاربران در اولین فرصت ممکن نسبت به نصب وصلههای امنیتی اقدام کنند. اگرچه در لیست CVE مستقیماً به نام Armoury Crate اشاره نشده، اما ایسوس تأیید کرده است که یکی از مؤلفههای مورد استفاده توسط این نرمافزار در این بهروزرسانی اصلاح شده است.
برای انجام این بهروزرسانی، کاربران نرمافزارهای GPU Tweak III، GPU Tweak II و AI Suite 3 باید آخرین نسخهها را از صفحات پشتیبانی رسمی ایسوس دریافت و نصب کنند. در مورد Armoury Crate، این بهروزرسانی از طریق منوی داخلی خود نرمافزار قابل انجام است.
در دنیای امروز، شرکتهای سختافزاری به طور مداوم در حال شناسایی و رفع حفرههای امنیتی در نرمافزارهای خود هستند. به همین دلیل، به کاربران توصیه میشود اگر از ابزارهای سیستمی یا نرمافزارهای مادربرد که همراه با دستگاه ارائه شدهاند استفاده میکنند، همواره وضعیت بهروزرسانی آنها را بررسی کنند. فضای سایبری همواره با تهدیدات جدیدی همراه است و پیگیری اخبار امنیتی و بهروز نگه داشتن نرمافزارها، بهترین راه برای محافظت از سیستمهای شخصی در برابر نفوذهای احتمالی است.






شمـا اولیـن نفـر هستـید کـه نظـر خـود را ثبـت مـی کنیـد.
🗩ثبـت نظر: