
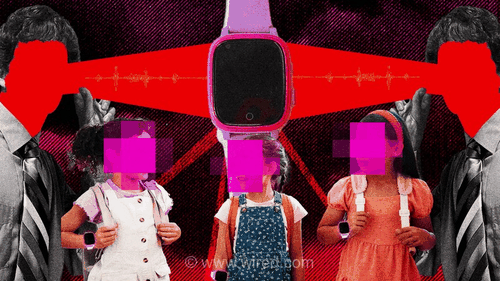
در یک آزمایش تکاندهنده که ابعاد جدیدی از ناامنی در گجتهای پوشیدنی را آشکار کرد، گروهی از محققان امنیتی موفق شدند با هک کردن یک ساعت هوشمند صورتیرنگ مخصوص کودکان، یک خبرنگار نشریه «وایرد» را به صورت لحظهای ردیابی کرده و به مکالمات او گوش دهند.

این حمله که در جریان بررسیهای امنیتی صورت گرفت، نشان میدهد که چگونه نقصهای فنی در طراحی و نرمافزار این ساعتها میتواند آنها را به ابزاری برای جاسوسی تبدیل کند. محققان با سوءاستفاده از آسیبپذیریهای موجود در پروتکلهای ارتباطی این دستگاه، توانستند موقعیت مکانی دقیق خبرنگار را از طریق GPS دریافت کرده و میکروفون ساعت را از راه دور فعال کنند.
این حادثه تنها نوک کوه یخ در زنجیره تأمین بسیار ناامن گجتهای مجهز به GPS است. بسیاری از این محصولات که با هدف افزایش امنیت کودکان به بازار عرضه میشوند، فاقد استانداردهای اولیه رمزنگاری و حفاظت از دادهها هستند. کارشناسان هشدار میدهند که این ضعفهای امنیتی، کودکان را در معرض خطرات جدی از جمله تعقیبکنندگان و سوءاستفادهگران قرار میدهد.
این گزارش که در کنفرانس امنیتی «دفکان» (DefCon) نیز مورد توجه قرار گرفت، بار دیگر ضرورت نظارت دقیقتر بر تولیدکنندگان گجتهای هوشمند و ارتقای پروتکلهای امنیتی در اینترنت اشیاء (IoT) را یادآوری میکند.






شمـا اولیـن نفـر هستـید کـه نظـر خـود را ثبـت مـی کنیـد.
🗩ثبـت نظر: