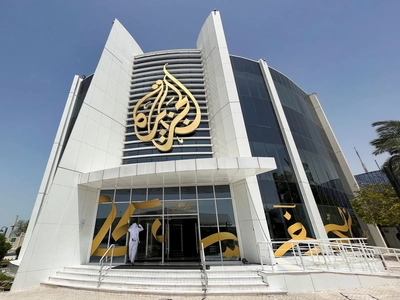
شرکت فناوری تبلیغاتی اسرائیلی Discover-Tech به آلوده کردن دهها دستگاه مورد استفاده الجزیره و سایر شرکتها به جاسوسیافزار کمک کرده است، این موضوع در تحقیقات Citizen Lab که در پی بررسیهای اولیه داخلی الجزیره انجام شده، تایید شده است.
شبکه الجزیره روز پنجشنبه اعلام کرد که “هدف قرار دادن دستگاههای متعلق به تعدادی از کارکنان خود با جاسوسیافزار را محکوم میکند”.
الجزیره افزود که به “حفاظت از کارکنان و سیستمهای خود” ادامه خواهد داد.
این شبکه هدف قرار دادن روزنامهنگاران را “حملهای به آزادی مطبوعات و حق مردم برای آگاهی” خواند و خواستار پاسخگویی مسئولان این اقدام شد.
جاسوسیافزار شرکت Candiru که در سال 2021 توسط دولت ایالات متحده به دلیل فعالیتهای سایبری مخرب خود در فهرست سیاه قرار گرفته است، از طریق تبلیغات آلوده در این دستگاهها نصب شده است. Citizen Lab این موضوع را اولین نمونه از “نصب بدون کلیک” (zero-click) هدفمند از طریق تبلیغات توصیف کرده است.
تیم تحقیقاتی Citizen Lab در گزارش خود اعلام کرد که Discover-Tech تبلیغاتی را خریداری کرده که جاسوسیافزار در آن تعبیه شده بود. سپس این تبلیغات به دستگاههای آلوده به بدافزار Candiru هدایت شدند. میلیونها دستگاهی که به این بدافزار متصل شدهاند، شامل چندین دستگاه متعلق به خبرنگاران الجزیره است - از جمله خبرنگارانی که در مورد موضوعات حساس گزارش تهیه کردهاند.
تیم فناوری داخلی الجزیره در سال 2024 الگوهای غیرعادی را در دستگاههای مورد استفاده برخی از خبرنگاران خود شناسایی کرد. این الگوها تا سال 2025 ادامه داشت. الجزیره با Citizen Lab برای انجام تحقیقات دقیقتر در مورد سوءظن خود مبنی بر استفاده از جاسوسیافزار تماس گرفت.
“تجزیه و تحلیل لاگهای شبکه ارائه شده به Citizen Lab توسط الجزیره در طول دوره حمله، امضای زمانی روشنی از نحوه اجرای حمله ارائه میدهد”، تیم مستقر در دانشگاه تورنتو در گزارشی که روز پنجشنبه منتشر شد، اعلام کرد.
الجزیره گفت که این همکاری “به تایید این حملات و مستندسازی آنها در انظار عمومی” کمک کرده است.
نحوه “بدون کلیک” نصب این جاسوسیافزار به این معناست که به محض ظاهر شدن یک تبلیغ آلوده در یک دستگاه، آن دستگاه نیز آلوده میشود - و تمام دادهها و اطلاعات موجود در آن پلتفرم را به کسانی که آن را میدزدند، منتقل میکند.
در همین حال، شرکت امنیتی Confiant مستقر در نیویورک در گزارشی جداگانه اعلام کرد که برخی از تبلیغات Discover-Tech در شبکههای حیاتی مورد استفاده پنتاگون، آژانس بینالمللی انرژی اتمی و دادگاه کیفری بینالمللی نیز ظاهر شدهاند.
جاسوسیافزار Candiru قبلاً برای نظارت بر حداقل 100 خبرنگار، مخالفان و سایر افراد در چندین کشور استفاده شده است.
منبع: الجزیره


شمـا اولیـن نفـر هستـید کـه نظـر خـود را ثبـت مـی کنیـد.
🗩ثبـت نظر: