هوش مصنوعی اوپنایآی جیلبریک سوییچ ۲ را ممکن کرد؛ جزئیات ماجرای دستکاری بازیها
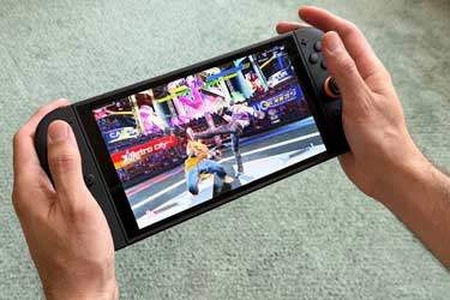
آیا هک نینتندو سوییچ ۲ به موج تازهای از شبیهسازی و کپی غیرمجاز بازیها منجر میشود؟
هوش مصنوعی اوپنایآی باعث جیلبریک کنسول نینتندو سوییچ ۲ شده است که امکان اجرای نرمافزارهای غیررسمی و دستکاری بازیها را فراهم میکند.
نخستین جیلبریک عمومی کنسول نینتندو سوییچ ۲ منتشر شده است؛ اتفاقی که امکان اجرای نرمافزارهای غیررسمی، دستکاری بازیها، مهندسی معکوس و پشتیبانگیری از فایلهای ذخیره بازی را فراهم میکند.
به گزارش ایتنا به نقل از Techspot، سامی حاجحمید، پژوهشگر و توسعهدهنده حوزه هک و مادسازی بازیها، موفق شده است میانافزار نسخه ۲۳.۰.۱ این کنسول را با استفاده از یک آسیبپذیری نرمافزاری دستکاری کند. در این پروژه، ابزار هوش مصنوعی کدکس (Codex) شرکت اوپنایآی نقش مهمی در تحلیل و توسعه کدها داشته است.
حاجحمید پس از اجرای موفقیتآمیز این فرایند توانست نرمافزارهای خانگی (Homebrew) را اجرا کند، به بخش عمدهای از تجهیزات جانبی داخلی کنسول دسترسی پیدا کند و از فایلهای ذخیره بازیها نسخه پشتیبان بگیرد. او همچنین نسخهای دستکاریشده از بازی Mario Kart World را به نمایش گذاشت که در آن شخصیتهایی مانند گوکو، والتر وایت، پیتر گریفین و هاتسونه میکو حضور داشتند؛ شخصیتهایی که بهطور رسمی به مجموعه بازیهای نینتندو تعلق ندارند.
برخلاف برخی پروژههای اخیر مهندسی معکوس که از مدلهای هوش مصنوعی کلود (Claude) استفاده کردهاند، توسعهدهنده این جیلبریک از کدکس بهره برده است. به گفته او، ساخت نسخه دستکاریشده بازی با کمک برنامهنویسی مبتنی بر هوش مصنوعی انجام شد، اما توسعه خود جیلبریک حدود دو هفته زمان برد.

این هک کاملاً نرمافزاری است و به تغییر قطعات سختافزاری کنسول نیاز ندارد. بااینحال، هنوز میانافزار سفارشی کاملی برای دستگاه ساخته نشده است؛ بنابراین، با هر بار خاموش و روشن شدن یا راهاندازی مجدد کنسول، فرایند جیلبریک باید دوباره انجام شود. اجرای آن همچنین به یک رایانه نیاز دارد.
یکی از بخشهای جالب این پروژه، استفاده از ابزارهای فیزیکی برای ارتباط هوش مصنوعی با کنسول بود. توسعهدهنده سامانهای طراحی کرد که ورودیهای یواسبی را ارسال و خروجی تصویر HDMI را دریافت میکرد. همچنین از یک کلید هوشمند بلوتوثی برای فشردن دکمه روشنشدن کنسول در مواقعی استفاده شد که ابزار هوش مصنوعی باعث از کار افتادن دستگاه میشد.
در مرحله نخست، کدکس از طریق آسیبپذیری وبکیت (WebKit) به کنسول دسترسی پیدا کرد، اما این روش بهتنهایی برای اجرای نرمافزارهای خانگی و پشتیبانگیری از ذخیره بازیها کافی نبود. در نهایت، ابزار برنامهنویسی SmileBASIC 4 به نقطه ورود اصلی تبدیل شد. پس از انتشار خبر جیلبریک، این ابزار از فروشگاه آنلاین نینتندو در آمریکا و اروپا حذف شد؛ در نتیجه، در زمان انتشار گزارش، تنها کاربرانی که قبلاً آن را دریافت کرده بودند امکان استفاده از این روش را داشتند. نسخه ژاپنی همچنان در دسترس گزارش شده بود.
این پیشرفت میتواند زمینهساز گسترش مادسازی و شبیهسازی بازیهای سوییچ ۲ شود، اما احتمال سوءاستفاده و اجرای نسخههای غیرمجاز بازیها را نیز افزایش میدهد. تجربه کنسول سوییچ نخست نشان داده است که گسترش ابزارهای هک میتواند چالشهایی جدی برای مقابله با کپی غیرمجاز بازیها ایجاد کند.

بـرچـسب هـا:
اخبار مرتبط:
- آپل یک دستیار هوش مصنوعی به برنامههای خود اضافه میکند
- مدیرعامل کلادفلر: نقصهای امنیتی پیاچپی آغاز موج جدید حملات سایبری
- پیشبینی میشود چه کسانی از Initial Public Offering (IPO) شرکت هوش مصنوعی Anthropic بهرهمند شوند
- سوالاتی که سه گزارش سود بخش فناوری در مورد آینده هوش مصنوعی برمیانگیزد
- هوش مصنوعی جایگزین اقتصاددانان هاروارد میشود
- رشد بازار سهام و نگرانیها از حباب هوش مصنوعی
- آموزشهای هوش مصنوعی در شرکتهای بزرگ فناوری و کاهش نیروی کار
- استرلینگ اندرسون معتقد است رباتهای انساننما نباید خودرو بسازند
- UBS: سهام هوش مصنوعی از قوانین ارزیابی عادی پیروی نکردهاند. با افزایش نرخها، ممکن است مجبور به این کار شوند
- مشکلات بدهی هوش مصنوعی میتواند به کمک جیمز وارش فدرال در کاهش تعداد افزایشهای نرخ بهره کمک کند
شمـا اولیـن نفـر هستـید کـه نظـر خـود را ثبـت مـی کنیـد.
🗩ثبـت نظر: