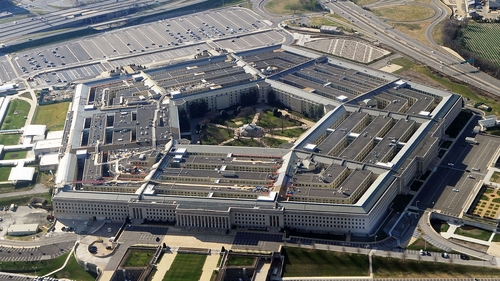
پس از نقض دادههای FBI که هفته گذشته گزارش شد، یک مقام دفاعی ایالات متحده تایید کرده است که پنتاگون نیز قربانی نقض سایبری شده است. با این حال، این نقض به نظر بسیار بزرگتر، طولانیتر و بالقوه نگرانکننده برای بسیاری از کارمندان دولت ایالات متحده و پرسنل نظامی است.
به گزارش ABC News، این مقام گفته است که "سیستم اطلاعاتی مرکز دادههای نیروی انسانی دفاعی (DMDC) از اکتبر 2025 تا ژوئیه 2026 دسترسی غیرمجاز به اطلاعات شخصی قابل شناسایی توسط تعداد کمی از کاربران غیرمجاز را تجربه کرده است.".
DMDC یکی از مخازن اصلی داده پنتاگون برای سوابق پرسنلی است، از جمله اطلاعات مربوط به نیروهای فعال و ذخیره، همراه با کارمندان غیرنظامی، پیمانکاران و جانبازان نظامی. در مجموع، گفته میشود این نقض 2.76 میلیون نفر زنده و حدود 294000 نفر فوت شده را تحت تاثیر قرار داده است.
پس از کشف دسترسی غیرمجاز، DMDC "بلافاصله آسیبپذیری را برطرف کرد." گفته میشود دادهها شامل شمارههای تامین اجتماعی و جزئیات مربوط به مشاغل نظامی و غیرنظامی بوده است، اما مقامات دفاعی میگویند تا کنون هیچ مدرکی مبنی بر سوء استفاده از اطلاعات افشا شده پیدا نکردهاند.
میتوانست بدتر باشد. گفته میشود DMDC سوابقی بیش از 60 میلیون نفر در اختیار دارد، بنابراین رقم سه میلیون نفر تحت تأثیر قرار گرفته حدود یک بیستم از کل سوابق فردی افشا شده است. با این حال، CNN گزارش میدهد که "تخصص شغلی" پرسنل نظامی در معرض دسترسی قرار گرفته است، که همراه با شمارههای تامین اجتماعی، میتواند به دشمنان خارجی اجازه دهد تا درک بهتری از استقرار و اهداف نیروهای آمریکایی در سراسر جهان داشته باشند.
طبق گزارش این رسانه، دادههای به سرقت رفته رمزگذاری نشده بودند، به این معنی که ارجاع متقابل آنها با اطلاعات افشا شده دیگر نسبتاً ساده خواهد بود. به نظر میرسد هنوز هیچ گروه هکری مسئولیت عمومی این نقض را بر عهده نگرفته است.
با این حال، به نظر میرسد هکرها موفق شدهاند به دو سنگر اطلاعاتی دولت ایالات متحده در سال گذشته یا بیشتر نفوذ کنند، که ممکن است نشاندهنده تشدید قابل توجهی در تواناییهای آنها باشد. آیا سال 2026 به عنوان سال هکرهای مزاحم دولت ایالات متحده به یاد آورده خواهد شد؟ حدس میزنم باید چند ماه دیگر منتظر بمانیم تا بفهمیم.


شمـا اولیـن نفـر هستـید کـه نظـر خـود را ثبـت مـی کنیـد.
🗩ثبـت نظر: