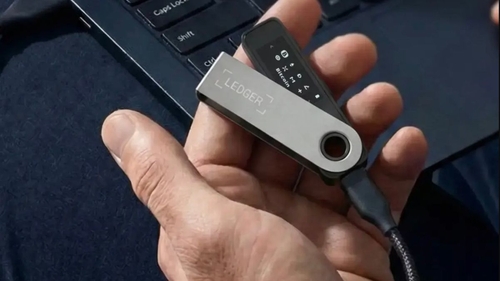
- شرکتهای تحلیلی بلاکچین تخمین میزنند که مهاجمان تا 94.5 میلیون دلار از صدها کیف پول مرتبط با دستگاههای Ledger که توسط فروشنده مجاز CryptoBilis به فروش میرسید، به سرقت بردهاند، اگرچه Ledger هنوز مجموع خسارت را تایید نکرده است.
- Ledger یک ایمپلنت سختافزاری غیرمجاز را در حداقل یک دستگاه آسیبدیده شناسایی کرده است، در حالی که Tether 10 میلیون دلار USDT مرتبط با سرقت را مسدود کرده و محققان همچنان در حال ردیابی وجوه هستند.
- Ledger به مشتریان CryptoBilis توصیه کرده است که دستگاههای استفاده نشده را راهاندازی نکنند و به کسانی که از قبل از یک دستگاه استفاده میکنند، توصیه کرده است که داراییهای خود را به یک دستگاه جدید با عبارت بازیابی جدید منتقل کنند.
بر اساس چندین شرکت تحلیلی و اطلاعاتی بلاکچین، تا 93.2 میلیون دلار ارز دیجیتال از کیف پولهای مرتبط با دستگاههای Ledger که توسط فروشنده CryptoBilis به فروش میرسید، به سرقت رفته است.
Tether 10 میلیون دلار USDT مرتبط با سرقت را مسدود کرده است، در حالی که Ledger در یکشنبه اعلام کرد که تحقیقات در مورد سرقت، که سه روز پیش گزارش شده بود، هنوز در جریان است.
Ledger یک ایمپلنت سختافزاری غیرمجاز را در حداقل یک دستگاه آسیبدیده تایید کرده است. این شرکت نگفت که آیا کیف پول به سرقت رفته به همان روش به خطر افتاده است یا خیر و دستگاهها چگونه دستکاری شدهاند.
شرکت تحلیل و اطلاعات بلاکچین Bitquery گزارش داد که 93.2 میلیون دلار مرتبط با حمله Ledger را ردیابی کرده است. این شرکت گفت که هکرها عمدتاً USDT و توکنهای TRON را از 315 کیف پول در شش بلاکچین به سرقت بردند. پلتفرم تحقیقاتی امنیتی YFarmX گزارش عدد بالاتری داد و گفت که مهاجمان 94.5 میلیون دلار را از 521 آدرس در هفت بلاکچین به سرقت بردند. هر دو تخمین بر اساس دادههای عمومی بلاکچین است، نه مجموع خسارت تایید شده Ledger.
Ledger بلافاصله به درخواست CoinDesk برای تایید میزان سرقت و اینکه آیا در حال بررسی طرح بازپرداخت خسارت به کسانی است که از این حمله آسیب دیدهاند، پاسخ نداد.
مسدودسازی Tether، که توسط Bitquery تایید شده است، مهم است زیرا صادرکنندگان استیبلکوین میتوانند توکنهای مرتبط با جرم را مسدود کنند، بر خلاف بیتکوین یا اتر. Bitquery همچنین گفت که تا 11 اکتبر حدود 81 میلیون دلار را میتوان به صورت آنلاین ردیابی کرد، در حالی که برخی از وجوه از طریق Tornado Cash و Zcash منتقل شده بودند.
Tether بلافاصله به درخواست CoinDesk برای اظهار نظر در مورد مسدودسازی پاسخ نداد.
تلاش Ledger برای توصیف این حادثه به عنوان محدود به CryptoBilis با انتقاداتی مواجه شده است زیرا این فروشنده به عنوان مجاز در وبسایت Ledger ذکر شده بود. “این یک حادثه CryptoBilis نیست، این یک حادثه Ledger است،” کاربر X به نام MyCryptoParadise نوشت. “حداقل مسئولیت این فاجعه را بپذیرید.”
این حادثه با یک کمپین فیشینگ آوریل که شامل یک برنامه جعلی Ledger Live در App Store اپل بود، که پس از ورود کاربران به عبارات بازیابی خود، حداقل 9.5 میلیون دلار را تخلیه کرد، متفاوت است. این بار، به نظر میرسد که مهاجم کلیدهای لازم برای تخلیه مستقیم صدها کیف پول را به دست آورده است.
Ledger به مشتریان CryptoBilis توصیه کرده است که دستگاههای استفاده نشده را راهاندازی نکنند. به کسانی که از قبل از یک دستگاه استفاده میکنند، توصیه کرده است که داراییهای خود را به یک دستگاه جدید با عبارت بازیابی جدید منتقل کنند.
نویسنده: Olivier Acuna


شمـا اولیـن نفـر هستـید کـه نظـر خـود را ثبـت مـی کنیـد.
🗩ثبـت نظر: