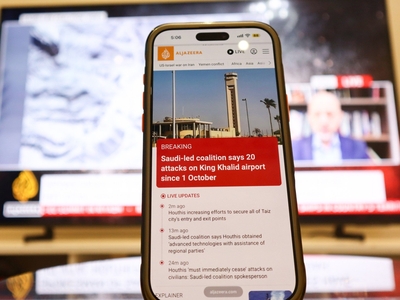
فقط بازدید از یک صفحه یا تازهسازی یک برنامه میتواند کافی باشد تا قربانی حمله بدافزاری شوید که در آن دادههای شخصی شما از یک لپتاپ یا تلفن همراه به سرقت میرود. برای این کار حتی نیازی به «کلیک» روی چیزی هم نیست.
یک شرکت جاسوسی اسرائیلی در پشت اولین مورد شناختهشده از تبلیغات هدفمند «صفر کلیک» دست دارد که در آن کلاهبرداران یا جاسوسان میتوانند دادههای خصوصی را به سرقت ببرند و آن را به سرورهای خارجی ارسال کنند. خبرنگاران الجزیره از جمله قربانیان این حملات هستند.
در ژوئن 2025، 45 دستگاه مورد استفاده کارکنان الجزیره – از جمله چندین نفر که در مورد موضوعات حساس گزارش میدادند – مورد حمله بدافزاری قرار گرفتند که بدون نیاز به باز کردن یا دانلود هیچ فایلی نصب شد.
تحقیقاتی که توسط واحد تحقیقاتی دانشگاهی کانادایی Citizen Lab و در پی بررسی اولیه داخلی الجزیره انجام شد، نشان داد که شرکت اسرائیلی Candiru پشت این حملات قرار دارد.
تحلیلگران میگویند این یافتهها «بهشدت نگرانکننده» است، زیرا وجود یک تهدید امنیتی جهانی جدید را تایید میکند. Remesh Srinivasan، استاد مطالعات اطلاعات در دانشگاه کالیفرنیا در لسآنجلس، ایالات متحده، به الجزیره گفت: «ما میدانستیم که به این سمت میرویم و اکنون این موضوع در انظار عمومی قرار گرفته است.»
او افزود: «این سطح بعدی است، زیرا افراد به صورت میکرو هدف قرار میگیرند.» او گفت: «ما به این نقطه رسیدهایم که در زمینه نظارت به آن رسیدهایم.»
چگونگی عملکرد بدافزار «صفر کلیک»
تیم فناوری داخلی الجزیره در سال 2024 الگوهای غیرعادی را در دستگاههای مورد استفاده برخی از خبرنگاران کشف کرد. تجزیه و تحلیل لاگهای شبکه که در سال 2025 توسط الجزیره به Citizen Lab ارائه شد، نشاندهنده چگونگی اجرای حمله بود.
تبلیغات مخرب توسط Discover-Tech خریداری شد، یک شرکت اسرائیلی که خود را به عنوان یک شرکت تبلیغاتی قانونی معرفی میکند، اما در واقع به عنوان تسهیلکننده برای شرکای بدافزار مزدوری فعالیت میکند.
شبکه تبلیغاتی آن کارکنان الجزیره را شناسایی کرد و سپس آنها را به طور خاموش به یک سرور آلوده متعلق به Candiru هدایت کرد. شرکت جاسوسی در سال 2021 توسط دولت ایالات متحده به دلیل مسئولیت در هک و نظارت غیرقانونی بر حداقل 100 فعال، خبرنگار و فعال سیاسی در 10 کشور، تحت تحریم قرار گرفت.
شبکه رسانهای الجزیره هدف قرار دادن دستگاههای کارکنان خود را محکوم کرده و خواستار پاسخگویی مسئولان شده است.
Eddy Willems، تحلیلگر امنیت سایبری و نویسنده، گفت که تبلیغات به طور خودکار دستگاهها را به محض ظاهر شدن روی صفحه آلوده میکنند، اما یک نکته فنی مهم وجود دارد. Willems به الجزیره گفت: «اجرای کد در داخل مرورگر به طور خودکار به مهاجم کنترل کامل بر رایانه نمیدهد.»
او افزود: «برای فرار از محیط ایزوله مرورگر – «sandbox» – مهاجم ممکن است به آسیبپذیری دیگری نیاز داشته باشد.» Willems اضافه کرد که یک عملیات جاسوسی پیشرفته میتواند چندین آسیبپذیری را ترکیب کند.
او گفت: «مهاجم تلاش میکند تا از آسیبپذیریها برای دور زدن مرزهای امنیتی سوء استفاده کند. این دقیقاً همان چیزی است که این نوع حمله را بسیار خطرناک میکند.»
پس از آلوده شدن دستگاه، نرمافزار مخرب برای جمعآوری طیف گستردهای از دادههای حساس، از جمله فایلها، اسناد و دادههای مرورگر مانند کوکیها، نشانکها و اعتبارنامههای ذخیرهشده طراحی شده است.
همچنین میتواند ضربه زدن به کلیدها را ضبط کند، از صفحه نمایش عکس بگیرد، ورودی میکروفون و وبکم را ضبط کند و ایمیلها و پیامها را از پلتفرمهای ارتباطی محبوب استخراج کند. برای جلوگیری از فعال شدن مکانیسمهای امنیتی، بدافزار اغلب از کانالهای ارتباطی رمزگذاری شده استفاده میکند و دادههای به سرقت رفته را به قطعات کوچکتر تقسیم میکند که در طول زمان ارسال میشوند.
تبلیغات: یک تهدید امنیتی جهانی جدید؟
تحلیلگران میگویند یافتههای Citizen Lab نشاندهنده تشدید یک تهدید موجود است که مقیاس و دامنه حملات سایبری سنتی را گسترش میدهد و تشخیص آنها را بسیار دشوارتر میکند.
در حالی که حملات «صفر کلیک» کاملاً جدید نیستند، اما یافتهها تکنیک جدیدی را نشان میدهند که از طریق آن تبلیغات آنلاین به عنوان مسیری برای آلودگی استفاده میشوند.
Stephen O’Shaughnessy، مدرس امنیت سایبری در دانشگاه TU Dublin Blanchardstown در ایرلند، توضیح داد که وقتی کاربر یک وبسایت یا برنامه را باز میکند، یک حراج خودکار فضای تبلیغاتی را در کسری از ثانیه میفروشد. آن حراج دادههایی را در مورد قربانی، از جمله شناسه دستگاه، آدرس IP، موقعیت تقریبی و برنامه یا سایتی که در آن قرار دارد، به اشتراک میگذارد.
O’Shaughnessy به الجزیره گفت: «Discover-Tech به عنوان یک تبلیغکننده معمولی ظاهر شد، از آن دادهها برای یافتن هدف خود و برنده شدن در حراج برای صفحه نمایش آن شخص استفاده کرد.» او افزود: «هر کسی که تلفن یا مرورگری داشته باشد که تبلیغات را نشان میدهد، میتواند مورد هدف قرار گیرد، بدون اینکه مهاجم به شماره تلفن یا ایمیل او نیاز داشته باشد.»
او افزود: «از آنجایی که هیچ پیام یا لینکی درگیر نیست، تقریباً چیزی برای قربانی وجود ندارد که متوجه آن شود.»
Discover-Tech در فهرستهای «گواهیشده» و «تاییدشده» ارائه شده توسط گوگل و انجمن صنعت تبلیغات IAB اروپا ظاهر شده است و تبلیغات را از طریق شبکههای اصلی مانند گوگل، Yandex و Beeswax ارائه کرده است.
در گزارش خود، Citizen Lab گفت که این موضوع نقصهای ساختاری در سیستم تبلیغات آنلاین را نشان میدهد که اساساً نتوانسته است سوء استفاده را تشخیص دهد یا از آن جلوگیری کند.
تبلیغات Discover-Tech در دستگاههای مورد استفاده پرسنل شبکههای حساس به امنیت ملی در سراسر جهان، از جمله وزارتخانههای دفاع مختلف، نیروهای مسلح، آژانسهای سایبری ملی، سازمانهای بیندولتی و رسانهها ظاهر شده است.
واحد تحقیقاتی گفت که این تبلیغات همچنین در شبکههای مورد استفاده سازمان ملل متحد، ناتو، پارلمان اروپا، کمیسیون اروپا و دبیریه عمومی شورای اتحادیه اروپا ظاهر شده است.
«تقریباً کسی نظارت نمیکرد»
شبکههای دولتی نیز در حداقل 24 کشور، از جمله ایالات متحده، ایتالیا، دانمارک، نروژ، استرالیا، روسیه، مکزیک و خود اسرائیل هدف قرار گرفتهاند. شبکههای رسانهای نیز عمدتاً در استرالیا، دانمارک و سوئد هدف قرار گرفتهاند.
در یک گزارش جداگانه، شرکت امنیت تبلیغات Confiant مستقر در نیویورک گفت که تحقیقات خود نشان داده است که برخی از تبلیغات Discover-Tech همچنین در شبکههای حیاتی مورد استفاده پنتاگون، آژانس بینالمللی انرژی اتمی سازمان ملل متحد و دادگاه کیفری بینالمللی ظاهر شدهاند.
O’Shaughnessy گفت که آلودگی در آنجا تایید نشده است - فقط پروفایلسازی کاربران. او گفت: «اما این به خودی خود نگرانکننده است.» او افزود: «سیستم تبلیغات برای ارسال کد از غریبهها به میلیاردها صفحه نمایش با هدفگذاری دقیق ساخته شده است. تقریباً کسی از این منظر به امنیت آن توجه نکرده است.»
تحلیلگر گفت که خطر برای اکثر مردم کم است، زیرا این حملات پرهزینه هستند و به اهداف خاصی متمرکز هستند. او گفت: «برای افرادی که در معرض خطر بالایی هستند، مانند روزنامهنگاران و مقامات، بهترین دفاع اولیه نصب مسدودکننده تبلیغات، خاموش کردن شناسه تبلیغاتی از طریق تنظیمات حریم خصوصی تلفن، بهروزرسانی همه چیز و فعال کردن حالت Lockdown یا محافظت پیشرفته اندروید است.»
اقدامات احتیاطی باید در صنعت و در سطح دولت نیز انجام شود. او گفت: «برای مبارزه با این موضوع، صنعت تبلیغات باید به طور مناسب افرادی را که تبلیغات خریداری میکنند، بررسی کند.» او افزود: «تنظیمکنندهها باید از انتشار دادههای شخصی به هزاران پیشنهاددهنده ناشناس در هر حراج جلوگیری کنند.»
نویسنده: Federica Marsi


شمـا اولیـن نفـر هستـید کـه نظـر خـود را ثبـت مـی کنیـد.
🗩ثبـت نظر: